

回顾2018年IT行业重大安全事件,1月曝光的两大硬件漏洞:熔断(Meltdown)和幽灵(Spectre)影响深远。芯片级漏洞相对罕见,但危害巨大,攻击面覆盖个人PC、物理服务器、云服务器、智能手机等绝大多数现代电子设备。
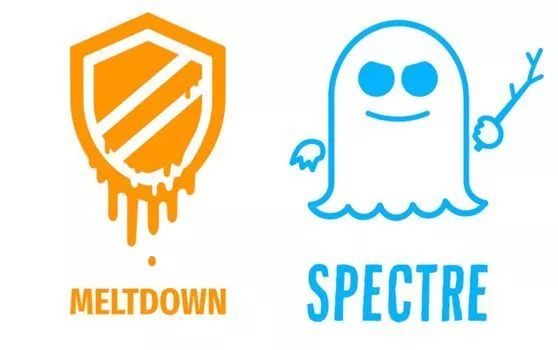
Meltdown几乎影响全部Intel CPU与部分ARM CPU;Spectre覆盖Intel、AMD及主流ARM CPU。
北京时间1月3日,外媒The Register首次披露漏洞,同时指出补丁修复后会带来一定性能损耗;1月4日谷歌Project Zero发布博客,公开漏洞技术细节。
Project Zero是谷歌2014年成立的安全研究团队,由顶尖白帽黑客组成,目标持续挖掘、上报安全漏洞,保护互联网安全。早在2017年6月1日,Project Zero团队就已向英特尔、AMD、ARM厂商通报这两组硬件漏洞。
厂商提前半年收到漏洞预警,和谷歌Project Zero达成静默期协议,约定若在1月9日前完成漏洞修复,则不对外公开漏洞信息;若未能修复,漏洞细节将对外披露。
漏洞信息提前泄露,英特尔、AMD、高通、ARM陆续发布声明,承认部分产品存在安全缺陷并启动修复;各大云服务商同步发布公告,安排维护窗口推送补丁。
云计算依托大型数据中心、虚拟化技术对外提供计算与存储租赁服务,云主机、云服务器、云硬盘同样受到本次CPU漏洞冲击,云厂商成为本次事件的重灾区。
事件曝光初期,暂未发现漏洞被实际利用案例。该漏洞无法直接远程攻击,黑客需要预先在目标设备植入代码才能触发攻击,且暂无稳定通用POC,降低了大规模攻击风险。
这类波及海量设备的硬件漏洞属于典型黑天鹅事件,具备突发性、大范围影响特征。局部系统脆弱性,会推动整个IT行业持续迭代、提升整体抗风险能力,如同泰坦尼克号事故、航空事故推动安全体系升级。
信息安全是长期持久战。墨菲定律说明风险存在必然性,而黑天鹅事件的核心特点是无法提前预判、冲击巨大。企业想要抵御不可预期的重大故障,核心手段就是提前构建完备灾备体系,提升系统韧性与反脆弱能力。没有人能绝对保证数据永不丢失、业务永不中断,唯有提前做好灾备准备,才能从容应对。
及时响应,快速服务,为您保驾续航
立即注册

公告


邮件
销售

 容灾产品
 备份产品
 大数据产品
 云数据管理
 预约演示
 沪公网安备31011202020864号