

据媒体报道,6月25日,网络安全标准论坛在北京召开,由公安部牵头,会同中央网信办、国家保密局、国家密码管理局联合制定的《网络安全等级保护条例》(以下简称“条例”)拟将于本周在网上发布。
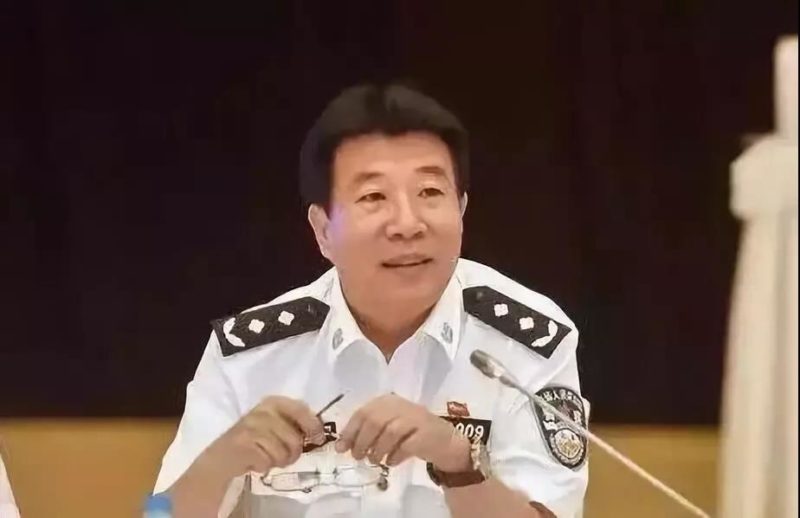
公安部网络安全保卫局总工郭启全(来源:南方都市报)
公安部网络安全保卫局总工郭启全在发言中表示:“关键信息基础设施保护是网络安全等级保护制度2.0的重点。目前中央网信办和公安部双牵头制定的《关键信息基础设施保护条例》起草工作已经完成,正在走司法程序。”
这是继2017年6月1日我国发布《中华人民共和国网络安全法》后,在网络安全领域又一规范性条例,在操作性、指导性和强制性力度更强。
| 发布年份 | 文件名称 | 核心要点 |
|---|---|---|
| 1994年 | 《中华人民共和国计算机信息系统安全保护条例》(国务院147号令) | 首次提出“计算机信息系统实行安全等级保护”概念 |
| 1999年 | 《计算机信息系统安全等级保护划分准则》(GB17859) | 发布等级划分强制性标准 |
| 2005年 | 《重要信息系统灾难恢复指南》 | 明确重要信息系统灾难恢复规划基本要求 |
| 2007年 | 《信息安全等级保护管理办法》(公通字[2007]43号) | 四部委下发,规范等级保护建设管理 |
| 2008年 | 《信息安全等级保护基本要求》(GB/T 22239‑2008) | 明确各等级信息系统安全保护基本要求 |
| 2015年 | 《公共安全业务连续性管理体系指南》(GB/T 31595‑2015) | 指导业务连续性管理体系落地实施 |
| 2017年 | 《中华人民共和国网络安全法》 | 法律确立国家实行网络安全等级保护制度 |
《网络安全等级保护条例》参照《信息安全等级保护管理办法》,监管覆盖范围进一步扩大,除传统网络信息系统外,云计算、大数据、物联网等新业态全部纳入监管范畴,监管对象也从体制内拓展至全社会各类机构与企业。
“等保2.0”的概念也正是脱胎于此,将筑起我国网络和信息安全的重要防线,对规范相关机构、单位和企业的网络和信息安全起到指导性作用。
此外,条例对等级测评周期做出调整:原有第三级网络运营者一年测评一次,第四级半年测评一次;新规调整为三级以上网络的运营者应当每年开展一次网络安全等级测评,降低高频测评带来的运维压力。
英方股份CTO周华在谈到《条例》的即将颁布时表示:“关键信息基础设施保护历来是灾备企业重要的企业使命之一,数据备份与恢复已经正式纳入到了数据安全的体系中,每一家企业都需要积极参与到安全技术的探索中来。在云计算、大数据、物联网快速发展的当下,中国企业需要也应该通过自主研发的云灾备、智能灾备等管理平台结合大数据、人工智能等安全技术,将灾备业务与用户具体场景深度融合,为用户提供更为高效、便捷、经济的灾备及业务连续性管理整体解决方案。”
针对等级保护建设中的备份、高可用、业务连续需求,可参考英方i2Availability高可用、i2COOPY备份软件,满足关键信息基础设施数据保护与业务连续建设要求。
及时响应,快速服务,为您保驾续航
立即注册

公告


邮件
销售

 容灾产品
 备份产品
 大数据产品
 云数据管理

 预约演示
 沪公网安备31011202020864号