
 容灾产品
 备份产品
 大数据产品
 云数据管理


导读:WannaCry永恒之蓝勒索病毒曾经席卷全球,利用445端口漏洞加密主机文件,大量Oracle业务系统面临加密瘫痪风险。支付赎金不是可靠方案,持续数据保护CDP才是抵御勒索攻击的核心技术。本文为info2soft英方与合作伙伴福建意德的公开实测演练,在独立隔离虚拟机环境中投放WannaCry病毒,验证i2CDP对Oracle数据库的任意时间点恢复能力,给政企、金融、制造等有核心数据库保护需求的用户提供可参考的灾备验证思路。
2017年5月12日,臭名昭著的勒索病毒永恒之蓝WannaCry爆发,利用Windows系统139、445端口高危协议漏洞入侵主机,使用RSA高强度加密算法,将文档、图片、数据库、程序等文件加密为后缀.WNCRY格式。该病毒密钥复杂,至今没有通用有效的解密工具,全球上十万台设备中招,大量企业、高校、政务系统业务停摆,损失惨重。
面对勒索病毒,支付赎金属于风险极高的兜底方案,不仅费用高昂,还存在付完钱依旧拿不到解密密钥的情况。行业公认更稳妥的防护思路,是搭建CDP持续数据保护体系,在攻击发生后直接回滚到病毒入侵前的干净时间点,让勒索加密失效。
WannaCry只是勒索家族的其中一员,后续变种勒索病毒层出不穷,攻击手段持续迭代。不管是哪一类勒索病毒,只要具备可靠的CDP备份链路,就可以绕开解密环节,直接恢复干净业务数据。info2soft英方自研字节级i2CDP持续数据保护技术,已经在公安、证券、检察院、地产等多行业项目落地,是企业数据安全防护的主流方案。
福建意德信息技术是英方长期合作伙伴,面向区域政企客户输出数据安全解决方案。为直观验证真CDP在数据库勒索场景的恢复效果,英方工程师刘东昌联合福建意德,搭建完全隔离的测试环境,主动释放WannaCry病毒模拟生产Oracle库中毒,完整记录从感染、加密到i2CDP时间点回滚、业务验证的全流程。
完整操作演示视频:https://v.qq.com/x/page/k3233kyaasb.html
测试基础信息
测试环境清单
本次测试采用经典主备架构,生产主机、备份主机、备用恢复主机独立隔离,部署英方i2CDP套件,版本6.1。
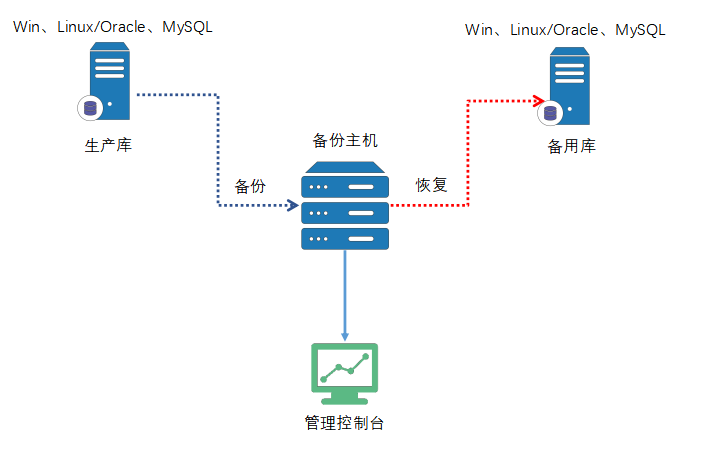
- 生产库:Windows server2008_R2 + Oracle 11g
- 备份主机:CentOS 6.4,承载i2CDP持续日志与时间点快照
- 备用恢复库:Windows server2008_R2 + Oracle 11g,作为数据回滚目标端
- 程序包:info2soft-ctrlcenter、info2soft-i2node 6.1版本
测试场景与操作步骤
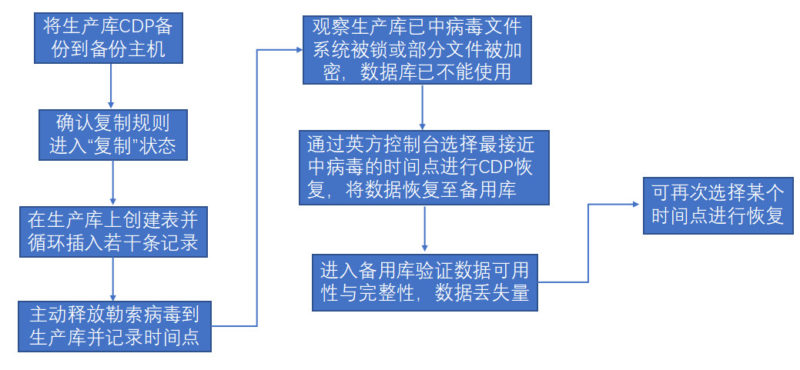
场景模拟:生产Oracle数据库服务器被WannaCry勒索病毒入侵、文件加密,使用i2CDP的时间点回溯功能,将数据恢复到干净备用库。
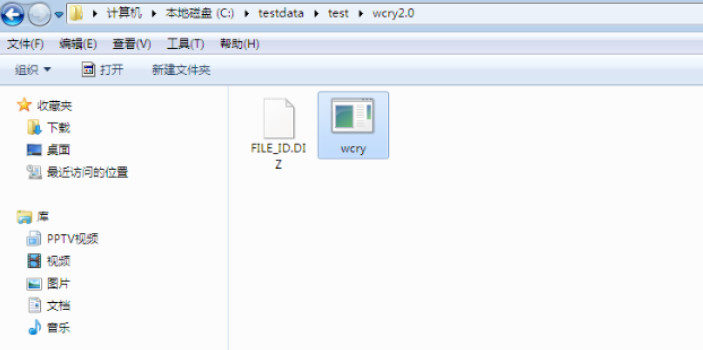
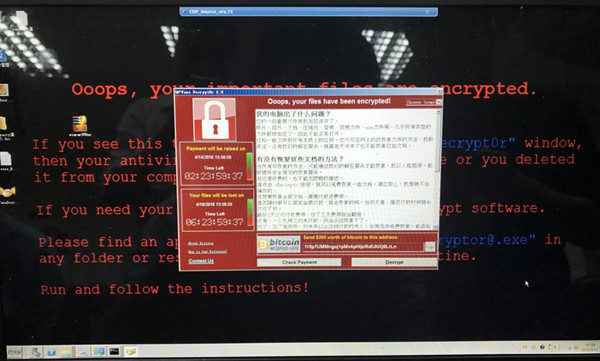
第一步:释放病毒,文件加密
在隔离测试虚拟机内加载WannaCry样本,病毒运行后迅速扫描本机文件,触发加密逻辑,弹出勒索提示弹窗,要求支付虚拟货币换取解密密钥。
第二步:i2CDP任意时间点回滚恢复
文件加密完成后,工程师登录英方i2CDP管理控制台,选取病毒感染之前两个不同时间点,向备用Oracle库执行数据回滚,完成后校验数据库查询能力。
验证时间点1:15:10:38
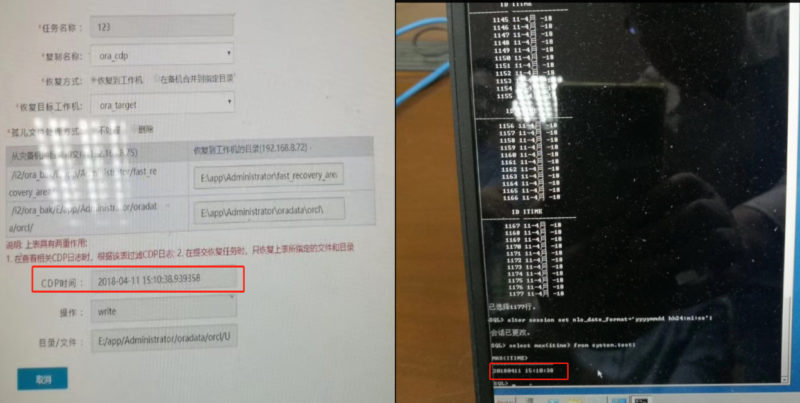
验证时间点2:15:48:58
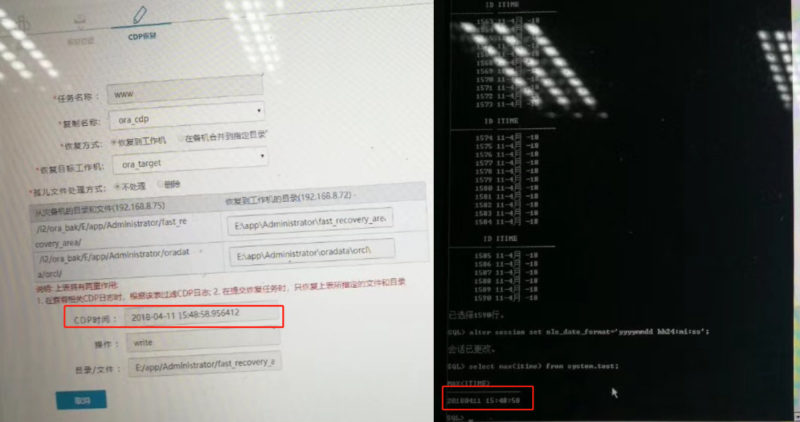
两次不同时间点的数据库查询全部正常执行,数据完整可读,本次勒索病毒场景下的Oracle数据库恢复验证成功。
测试结论
1、info2soft i2CDP真持续数据保护可以有效防护Oracle数据库,在WannaCry勒索病毒加密后,支持独立恢复到备用主机,不依赖原中毒系统;
2、i2CDP字节级捕获可以做到微秒级RPO,几乎无数据丢失,支持回滚到攻击发生前任意时间点,区别于固定周期快照备份;
3、除Oracle数据库场景外,i2CDP同样支持MySQL数据库、普通文件服务器场景的勒索恢复;针对源文件被加密删除的场景,可直接找回原始干净文件,实现秒级恢复。
免费i2CDP测试License申领
本次实测验证了真CDP对抗勒索病毒的实用价值。英方向技术伙伴开放10个免费i2CDP测试License名额,专业技术人员可以通过以下渠道申请:
- 官网:https://www.info2soft.cn
- 咨询热线:4006178601
- 邮箱:marketing@info2soft.com
名额有限,先到先得。
关于WannaCry永恒之蓝
WannaCry属于蠕虫型勒索病毒,利用EternalBlue永恒之蓝漏洞传播,爆发当年席卷上百个国家,十万级主机中招。国内高校、企业内网受害尤其严重,毕业设计、实验室数据、业务数据库大量被锁。该案例也让行业意识到,只靠补丁、防火墙不足以抵御勒索,CDP持续数据保护是业务连续性建设中不可缺少的一环。


 预约演示
 沪公网安备31011202020864号