
 容灾产品
 备份产品
 大数据产品
 云数据管理


导读:勒索病毒常年威胁企业业务数据安全,很多企业会选择CDP持续数据保护方案来应对攻击。但市面上CDP分为真CDP与准CDP两类,二者恢复能力、RPO差距很大。本文从勒索病毒起源说起,一步步拆解不同备份方案优劣,帮你看懂CDP技术选型关键点。
聊CDP之前,先聊勒索病毒
据公开资料显示,全球最早的勒索病毒雏形诞生于1989年,由Joseph Popp编写,该木马程序以“艾滋病信息引导盘”的形式进入系统。
中国大陆第一个勒索软件——Redplus勒索木马(Trojan/Win32.Pluder)出现在2006年,该木马会隐藏用户文档和包裹文件,然后弹出窗口要求用户将赎金汇入指定银行账号。
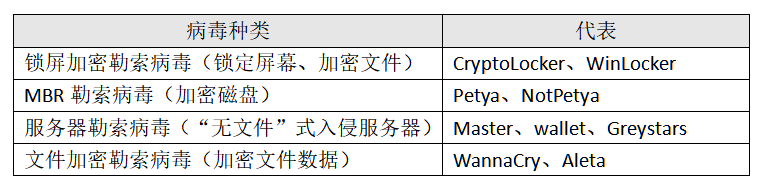
根据勒索病毒攻击计算机的方式和部件,勒索病毒可以分为多个类型:
除此之外,攻击移动设备的勒索软件同样需要警惕。2018年3月,国家互联网应急中心监测发现23个锁屏勒索类恶意程序变种,这类病毒锁定手机屏幕索要赎金。非法网站、不明二维码、非可信安装包是移动端勒索病毒主要感染渠道。
早期勒索赎金多通过银行转账、邮件通知,2013年比特币兴起后,匿名虚拟货币逐步成为主流支付方式。RSA高强度加密算法搭配匿名虚拟货币,直接助推勒索病毒大范围泛滥,WannaCry永恒之蓝的全球爆发并非偶然。
为什么CDP能够恢复加密数据
勒索防护分为两大方向:事前防御 + 事后恢复。事前依靠防火墙、杀毒软件、系统补丁抵御入侵;一旦系统已经被加密,就需要可靠的数据备份能力快速恢复业务,CDP就是当下主流的恢复方案。
传统定期备份存在明显短板:备份存在固定时间窗口,无法适配7×24小时不间断业务;两次备份之间产生的数据,一旦遭遇攻击就会丢失。举例:医院每周凌晨执行一次备份,如果周五中招,周二至周五的业务数据将全部丢失。
而普通实时同步方案虽然消除备份窗口,但存在致命缺陷:生产端病毒加密的变化会同步复制到备份端,导致整套灾备体系彻底失效。
持续数据保护(CDP)解决了上面的痛点:持续监控、捕获数据每一次变更,把变更日志独立保存到备份端。遭遇勒索攻击时,可以回滚到病毒入侵之前的干净时间点。
按照恢复细粒度,行业将CDP划分为真CDP(True CDP)和准CDP(Near CDP):
- 真CDP:不间断持续捕获IO变化,支持恢复到过去任意时间点,理论RPO趋近于0,几乎无数据丢失;
- 准CDP:近似持续保护,按固定间隔生成快照,存在时间延迟,存在数据丢失风险。
市面上能提供成熟真CDP技术的厂商不多,英方i2CDP就是代表。i2CDP在不影响业务运行的前提下,实时复制数据到灾备节点,同时完整记录数据变更日志,支持一键回滚至异常发生前任意时刻。
CDP的价值不止对抗勒索病毒,也可以应对人为误删、系统崩溃、升级故障;同时满足等保、行业容灾规范对RTO、RPO的硬性指标要求。
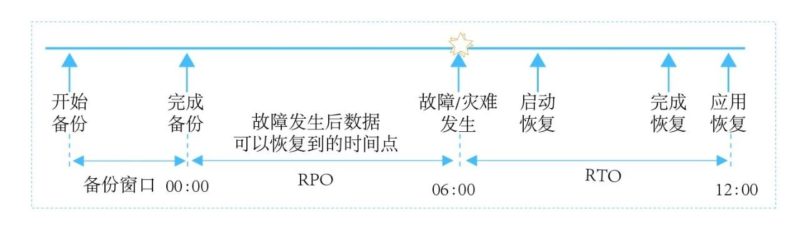
行业普遍共识:在成本可控范围内,RTO和RPO很难同时做到极致,需要根据业务优先级寻找平衡点。高频写业务场景下,CDP的压缩、RTO优化依然是行业持续攻克的技术难点。
i2CDP免费测试License申领
如果你正在研究CDP技术、想要实测勒索病毒场景的数据恢复效果,可以申请英方i2CDP测试授权:
- 官网:https://www.info2soft.cn
- 咨询热线:4006178601
- 邮箱:marketing@info2soft.com

 预约演示
 沪公网安备31011202020864号