

6月底,由公安部牵头,会同中央网信办、国家保密局、国家密码管理局联合制定的《网络安全等级保护条例》在网上发布后,引起了行业的广泛关注,大家关于等保1.0(《信息安全等级保护基本要求》)与等保2.0(《网络安全等级保护条例》)的讨论也非常多。
根据湖南金盾信息安全等级保护评估中心发布的《等保2.0与等保1.0基本要求技术控制点详细对比》内容——从原来的五个层面:物理安全、网络安全、主机安全、应用安全、数据安全,调整为四个层面:物理和环境安全、网络和通信安全、设备和计算安全、应用和数据安全。下面摘录和灾备紧密相关的「物理和环境安全、应用和数据安全」两大模块内容,在不改动原文含义的前提下整理对比。
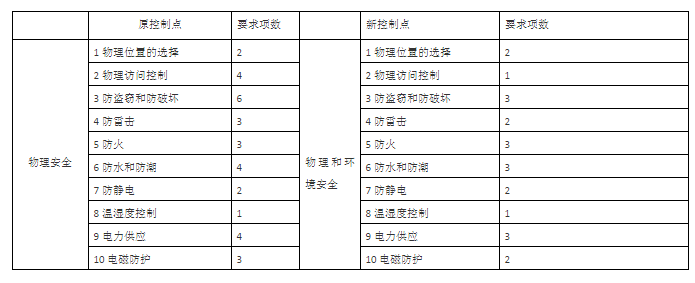
控制点未发生变化,要求项数由原来的32项调整为22项。控制点要求项数修改情况如下:
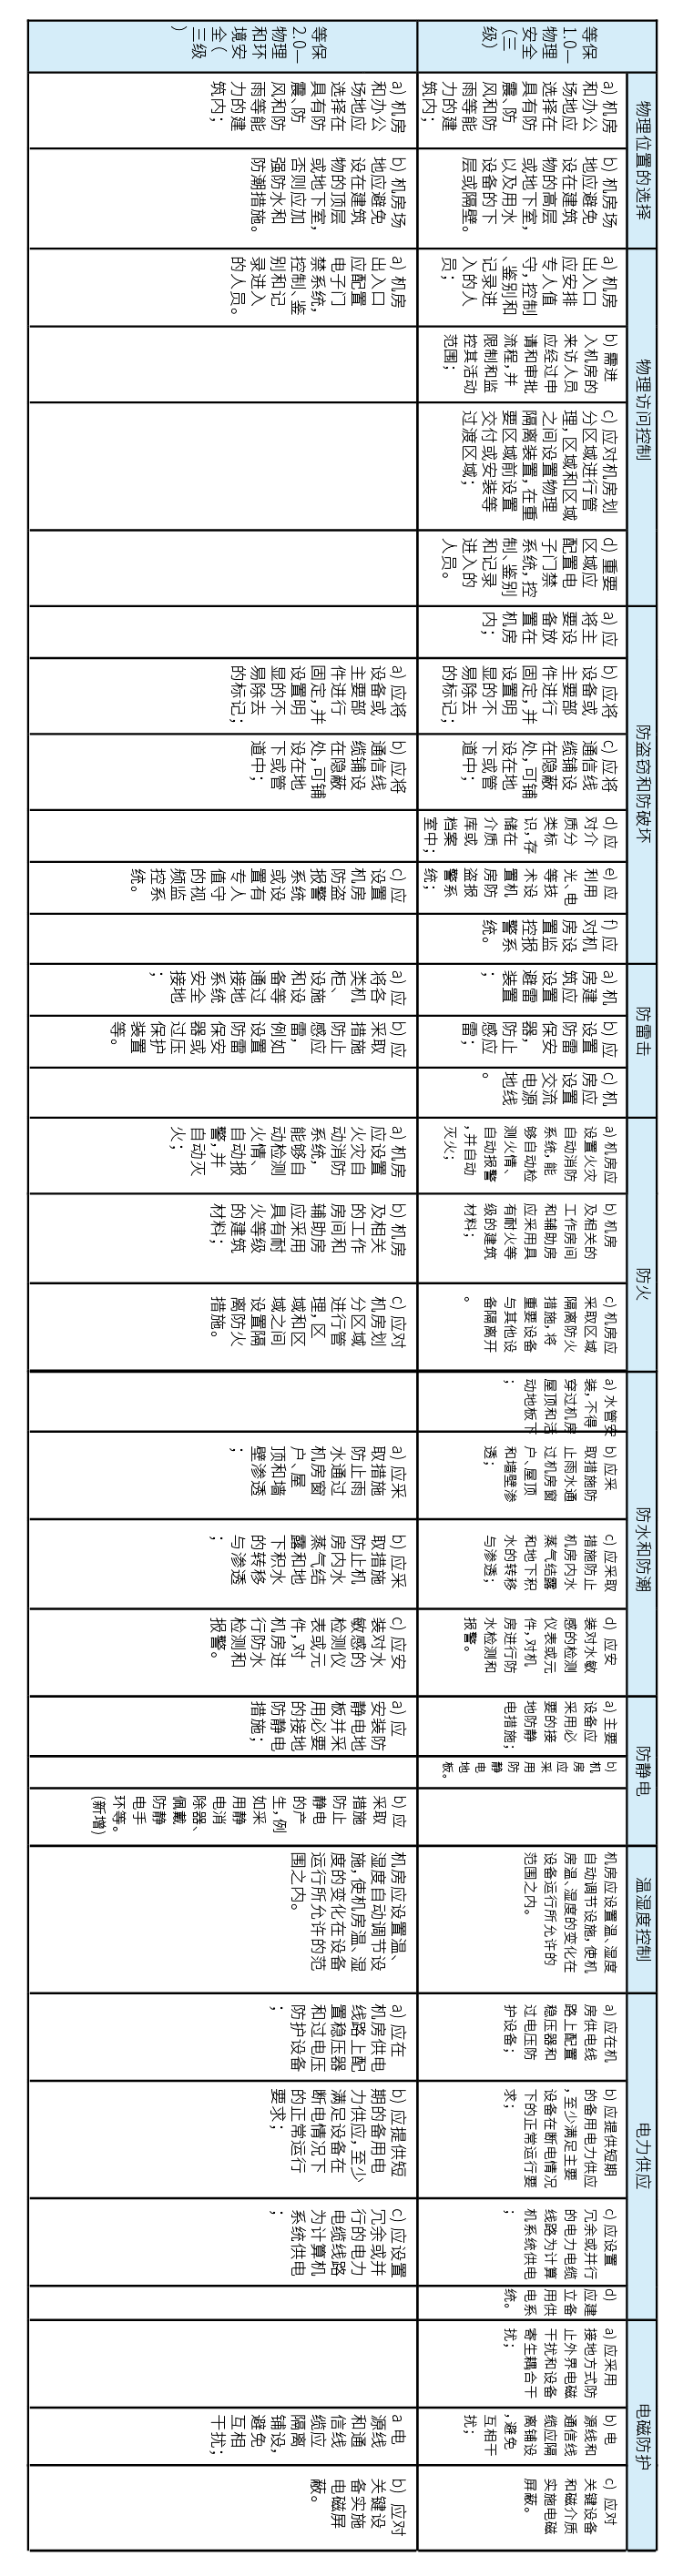
要求项的变化如下图(横看):
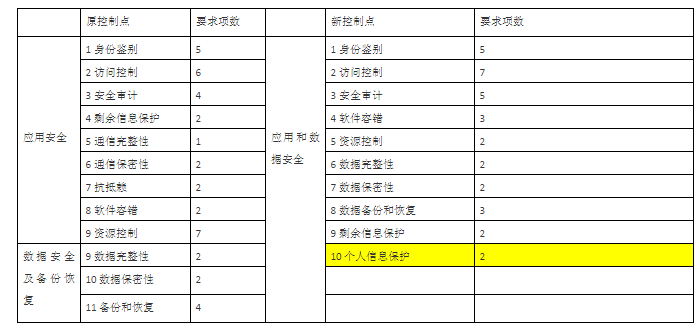
新标准将应用安全、数据安全及备份恢复两个层面合并成了应用和数据安全一个层面,减少了通信完整性、通信保密性和抗抵赖三个控制点,增加了个人信息保护控制点。通信完整性和通信保密性的要求纳入了网络和通信安全层面的通信传输控制点。
要求项由原来的39项调整为33项,控制点和控制点要求项数修改情况如下图:
具体要求项的变化如下表(横看):
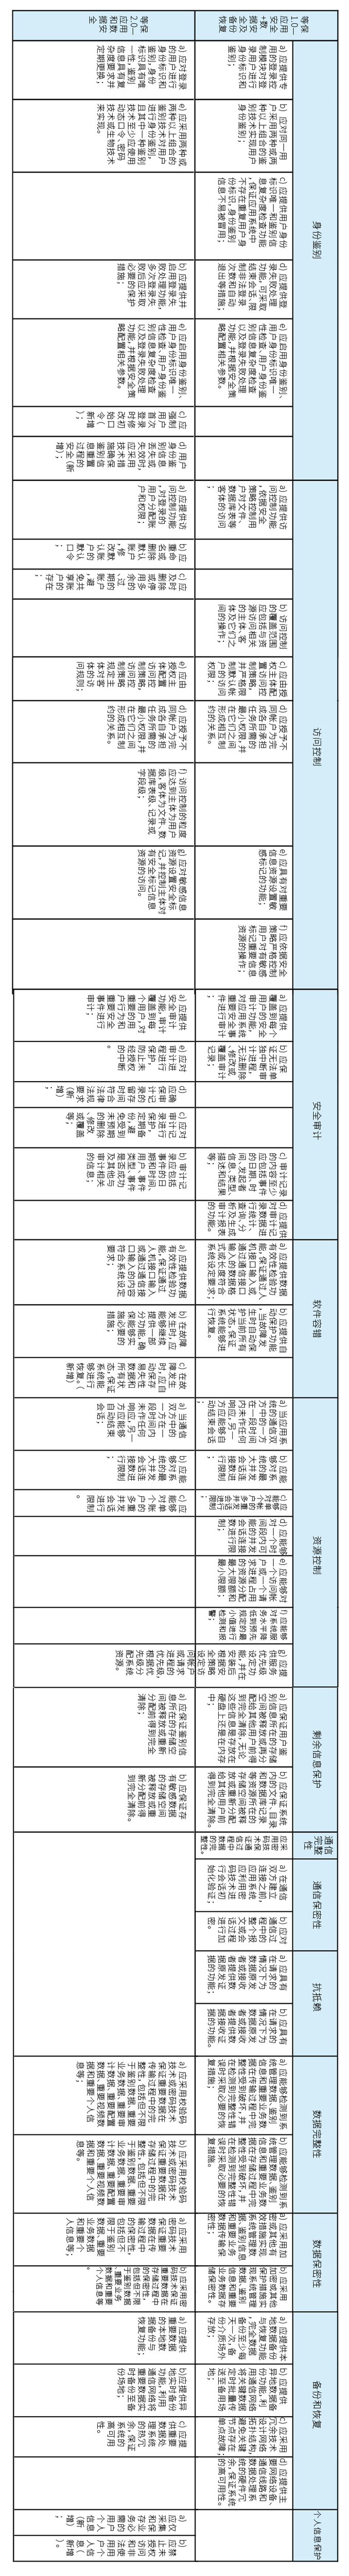
从上面的对比可以看到,等保1.0与2.0确实发生了很大的变化,涉及到灾备相关的内容简单来说就是:从异地定时备份变更为异地实时备份;从系统冗余(冷热无要求)变成热冗余,强调高可用。
另外,在应用和数据安全方面,等保2.0新增加了关于个人信息保护的内容,这与欧盟在当年5月通过的《通用数据保护条例》(GDPR)的法案有异曲同工之妙。因此,在个人隐私方面,今后各行各业的企业用户都应该加强客户的个人信息的保护,为此,建设统一的灾备融合管理平台已是不容暂缓的计划。
| 对比维度 | 等保1.0 | 等保2.0 |
|---|---|---|
| 备份模式 | 异地定时备份为主 | 要求异地实时备份 |
| 系统冗余 | 冷热冗余无强制要求 | 强调热冗余、业务高可用 |
| 新增控制点 | 无 | 个人信息保护 |
及时响应,快速服务,为您保驾续航
立即注册

公告


邮件
销售

 容灾产品
 备份产品
 大数据产品
 云数据管理
 预约演示
 沪公网安备31011202020864号