

 容灾产品
 备份产品
 大数据产品
 云数据管理
VMware 中 503 Service Unavailable 错误:原因与修复方法
2026-11-19
2026-11-19
2026-11-05
2026-11-05


勒索软件攻击、误删除、数据库损坏和硬件故障不再只发生在“维护时段”。现代企业 7×24 小时运行,这意味着每一秒的停机或数据丢失都可能直接转化为收入损失、合规处罚和运营中断。
传统备份策略是围绕计划备份窗口设计的。但如果备份只每隔几小时运行一次——或每天只运行一次——组织在备份间隔期间仍然面临大量数据丢失的风险。
这一缺口正是持续数据保护软件成为现代网络韧性架构关键组成部分的原因。
与传统备份不同,持续数据保护(CDP)实时捕获每一次数据写入,使组织能够将工作负载恢复到几乎任意时间点,且数据丢失接近零。
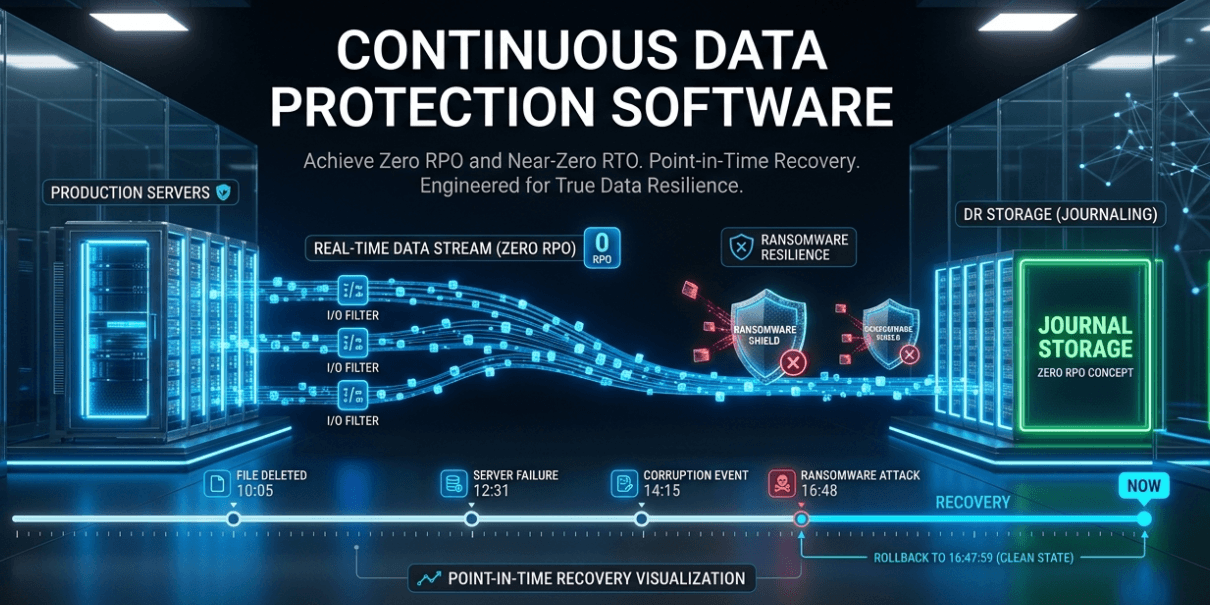
持续数据保护(CDP)是一种数据保护技术,可实时持续捕获并记录对数据所做的每一次变更。
根据存储网络行业协会(SNIA)的定义,真正的 CDP 使组织能够从任意先前时间点恢复数据,因为每一次写操作都是持续跟踪的,而不是周期性跟踪。
简单来说,传统备份按计划间隔创建恢复点:
CDP 的工作方式不同。
CDP 持续数据保护软件不是创建周期性快照,而是在每一次写操作发生时进行记录。
这一差异从根本上改变了恢复能力。
两个指标定义了现代灾难恢复架构:
| 指标 | 定义 | CDP 目标 |
|---|---|---|
| RPO(恢复点目标) | 可接受的最大数据丢失量 | 趋近于零 |
| RTO(恢复时间目标) | 可接受的最大停机时间 | 几分钟或更短 |
对于传统备份,RPO 等于备份之间的间隔。如果备份每 4 小时运行一次,组织最多可能丢失 4 小时的数据。
真正的 CDP 通过实时持续复制数据变更,最大限度地减少这种风险暴露。
因此:
下一个问题更为重要:并非所有 CDP 产品都能提供同等水平的保护。
许多厂商将基于快照的系统宣传为 CDP。实际上,真正 CDP 与近 CDP 之间存在重大的架构差异。
理解这一区别有助于组织在勒索软件攻击或关键中断期间避免保护缺口。
近 CDP 依赖高频快照。
例如:
这种方法明显优于每日备份,但它仍然会引入恢复缺口。
如果勒索软件在最后一次快照后 14 分钟加密了生产数据,那么这 14 分钟的数据可能仍然无法恢复。
近 CDP 还带来若干限制:
真正的 CDP 在 IO 层持续拦截并记录写操作。
系统不是创建周期性快照,而是创建连续的可恢复日志数据流。
这使以下能力成为可能:
| 特性 | 近 CDP | 真正 CDP |
|---|---|---|
| 保护方式 | 计划快照 | 实时 IO 捕获 |
| RPO | 几分钟到几小时 | 接近零 |
| 备份窗口 | 仍然存在 | 已消除 |
| 恢复粒度 | 快照间隔 | 任意时间点 |
| 生产 IO 影响 | 快照期间较高 | 持续轻量捕获 |
| 勒索软件恢复精度 | 有限 | 极其精确 |
| 恢复准确性 | 基于间隔 | 写入级 |
在考察实时 CDP 在底层实际如何工作时,这一架构差异变得更加重要。
企业级持续数据保护备份软件通过多项紧密集成的技术运行。
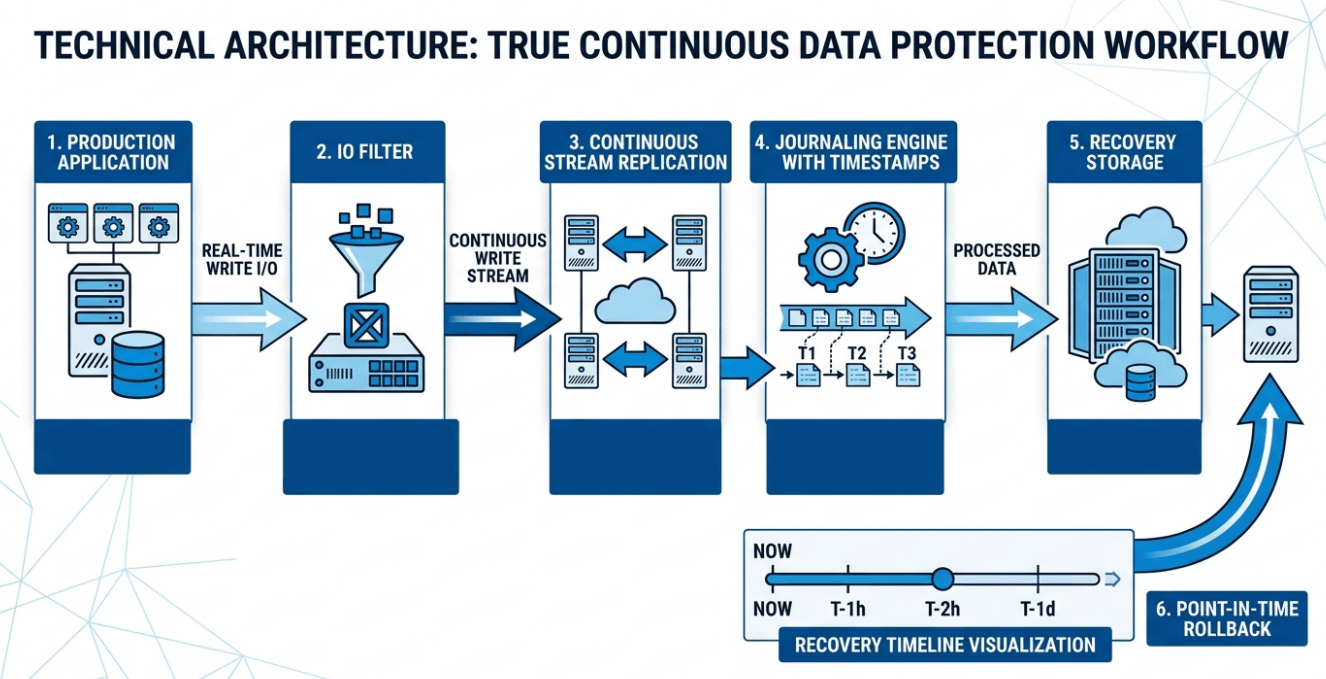
真正的 CDP 解决方案在应用尝试将数据写入磁盘的那一刻拦截写操作。
这通常通过以下方式实现:
软件不是等待计划快照,而是实时持续捕获变更的数据块。
由于拦截直接发生在 IO 路径中,因此不会遗漏任何写活动。
传统备份依赖计划备份任务。
真正的 CDP 则使用流复制。
捕获的 IO 变更作为不间断的数据流持续传输到辅助目标端。
这种架构提供多项优势:
现代 CDP 平台还通过压缩、去重和增量传输技术优化复制效率。
日志记录是真正 CDP 架构最重要的组件之一。
每一次捕获的写操作都会被打上时间戳并按顺序记录。
日志就像存储活动的历史时间线。
当需要恢复时,管理员可以将工作负载“回滚”到以下事件发生之前的精确历史状态:
这种细粒度回滚能力正是真正 CDP 与传统备份系统的区别所在。
这些技术能力直接转化为可衡量的业务收益。
持续数据保护的价值远不止于缩短备份间隔。通过实时持续捕获和复制数据变更,CDP 帮助组织提升运营韧性、增强勒索软件恢复能力,并在意外故障期间最大限度地减少业务中断。
传统备份架构通常需要与生产工作负载竞争的专用备份窗口。
对于 7×24 小时运营的全球企业而言,维护窗口越来越不现实。
持续数据保护解决方案通过在后台持续复制数据、不依赖计划备份周期,消除了这种依赖。
这使以下能力成为可能:
勒索软件已成为 CDP 采用的最大驱动因素之一。
如果攻击在数小时内未被发现,传统备份可能包含已被加密的数据。
真正的 CDP 显著提高勒索软件恢复精度。
管理员不是从“最后一次良好备份”恢复,而是可以将工作负载恢复到加密开始之前的精确时刻。
这最大限度地减少了:
并非所有数据损坏都立即可见。
数据库不一致、应用缺陷或存储故障可能随时间静默损坏生产数据。
借助基于日志的回滚,管理员可以准确追踪损坏何时开始,并仅恢复干净的可恢复点。
这降低了恢复已损坏数据集的风险。
i2CDP 专为需要真正持续数据保护而非基于快照的近 CDP 架构的企业环境而设计。
与许多在块级运行的复制平台不同,i2CDP 使用字节级复制技术,仅捕获和传输最小的变更数据单元。
这种方法有助于减少:
它特别适用于高写入事务系统和关键任务数据库。
通过持续日志记录和序列化 IO 记录,i2CDP 支持恢复到几乎任意历史时间点。
在勒索软件或数据损坏场景中,管理员可以将工作负载精确回滚到数据被破坏之前的准确时刻。
i2CDP 可以与 i2Availability 集成,同时支持持续数据保护和快速服务恢复。
这种组合帮助组织实现:
对于关键业务系统,这种架构同时提升了数据韧性和服务连续性。
在每个系统上实施真正的 CDP 可能并不总是必要或具有成本效益。
分层保护策略通常是最实用的方法。
这些系统需要最大程度的保护,因为停机或数据丢失会直接影响业务运营。
示例包括:
这些工作负载是 i2CDP 等企业级持续数据保护软件的理想候选对象。
对于第 1 层系统,近零 RPO 通常是强制要求。
有些工作负载不需要持续复制。
示例包括:
对于这些系统,传统备份或周期性快照可能以更低的成本提供足够的保护。
分层策略帮助组织在保护要求、基础设施成本、存储效率和恢复优先级之间取得平衡。目标是在数据丢失对业务影响不可接受的地方应用真正的 CDP。
不会。持续数据保护旨在实现实时恢复和近零 RPO,而传统备份对于长期保留、合规和归档存储仍然必要。大多数企业将两者结合使用,作为分层数据保护策略的一部分。
由于 CDP 持续复制数据变更,与计划备份相比,它确实会增加网络流量。然而,像 i2CDP 这样的先进平台通过字节级复制和增量数据传输技术降低带宽消耗。
一些厂商提供有限的持续数据保护软件免费版或试用版,但企业级真正 CDP 平台通常需要商业许可,因为其具备实时复制、日志记录和灾难恢复能力。
可以。现代持续数据保护解决方案通常支持 VMware、Hyper-V、物理服务器、数据库和混合云环境,使组织能够持续保护本地和云工作负载。
传统备份计划已无法满足现代始终在线企业的恢复期望。
当勒索软件攻击、误删除或基础设施故障发生时,恢复精度至关重要。
真正的持续数据保护软件通过持续捕获每一次写操作并实现近零 RPO 恢复,弥合了保护缺口。
基于快照的近 CDP 与真正 CDP 架构之间的差异是巨大的。对于关键任务工作负载,像 i2CDP 这样的企业级平台提供现代网络韧性和灾难恢复策略所需的实时复制、字节级效率和微秒级回滚能力。

公告


邮件
销售
 预约演示


 沪公网安备31011202020864号